Chaves de API: autenticação para a API REST, a CLI, os SDKs e o MCP
As chaves de API autenticam o acesso programático aos dados do LLM Pulse. Utilize-as com a API REST, a CLI nativa em Rust, os SDKs oficiais, a integração MCP e o conector do Looker Studio. Disponíveis no plano Scale ou num plano superior.
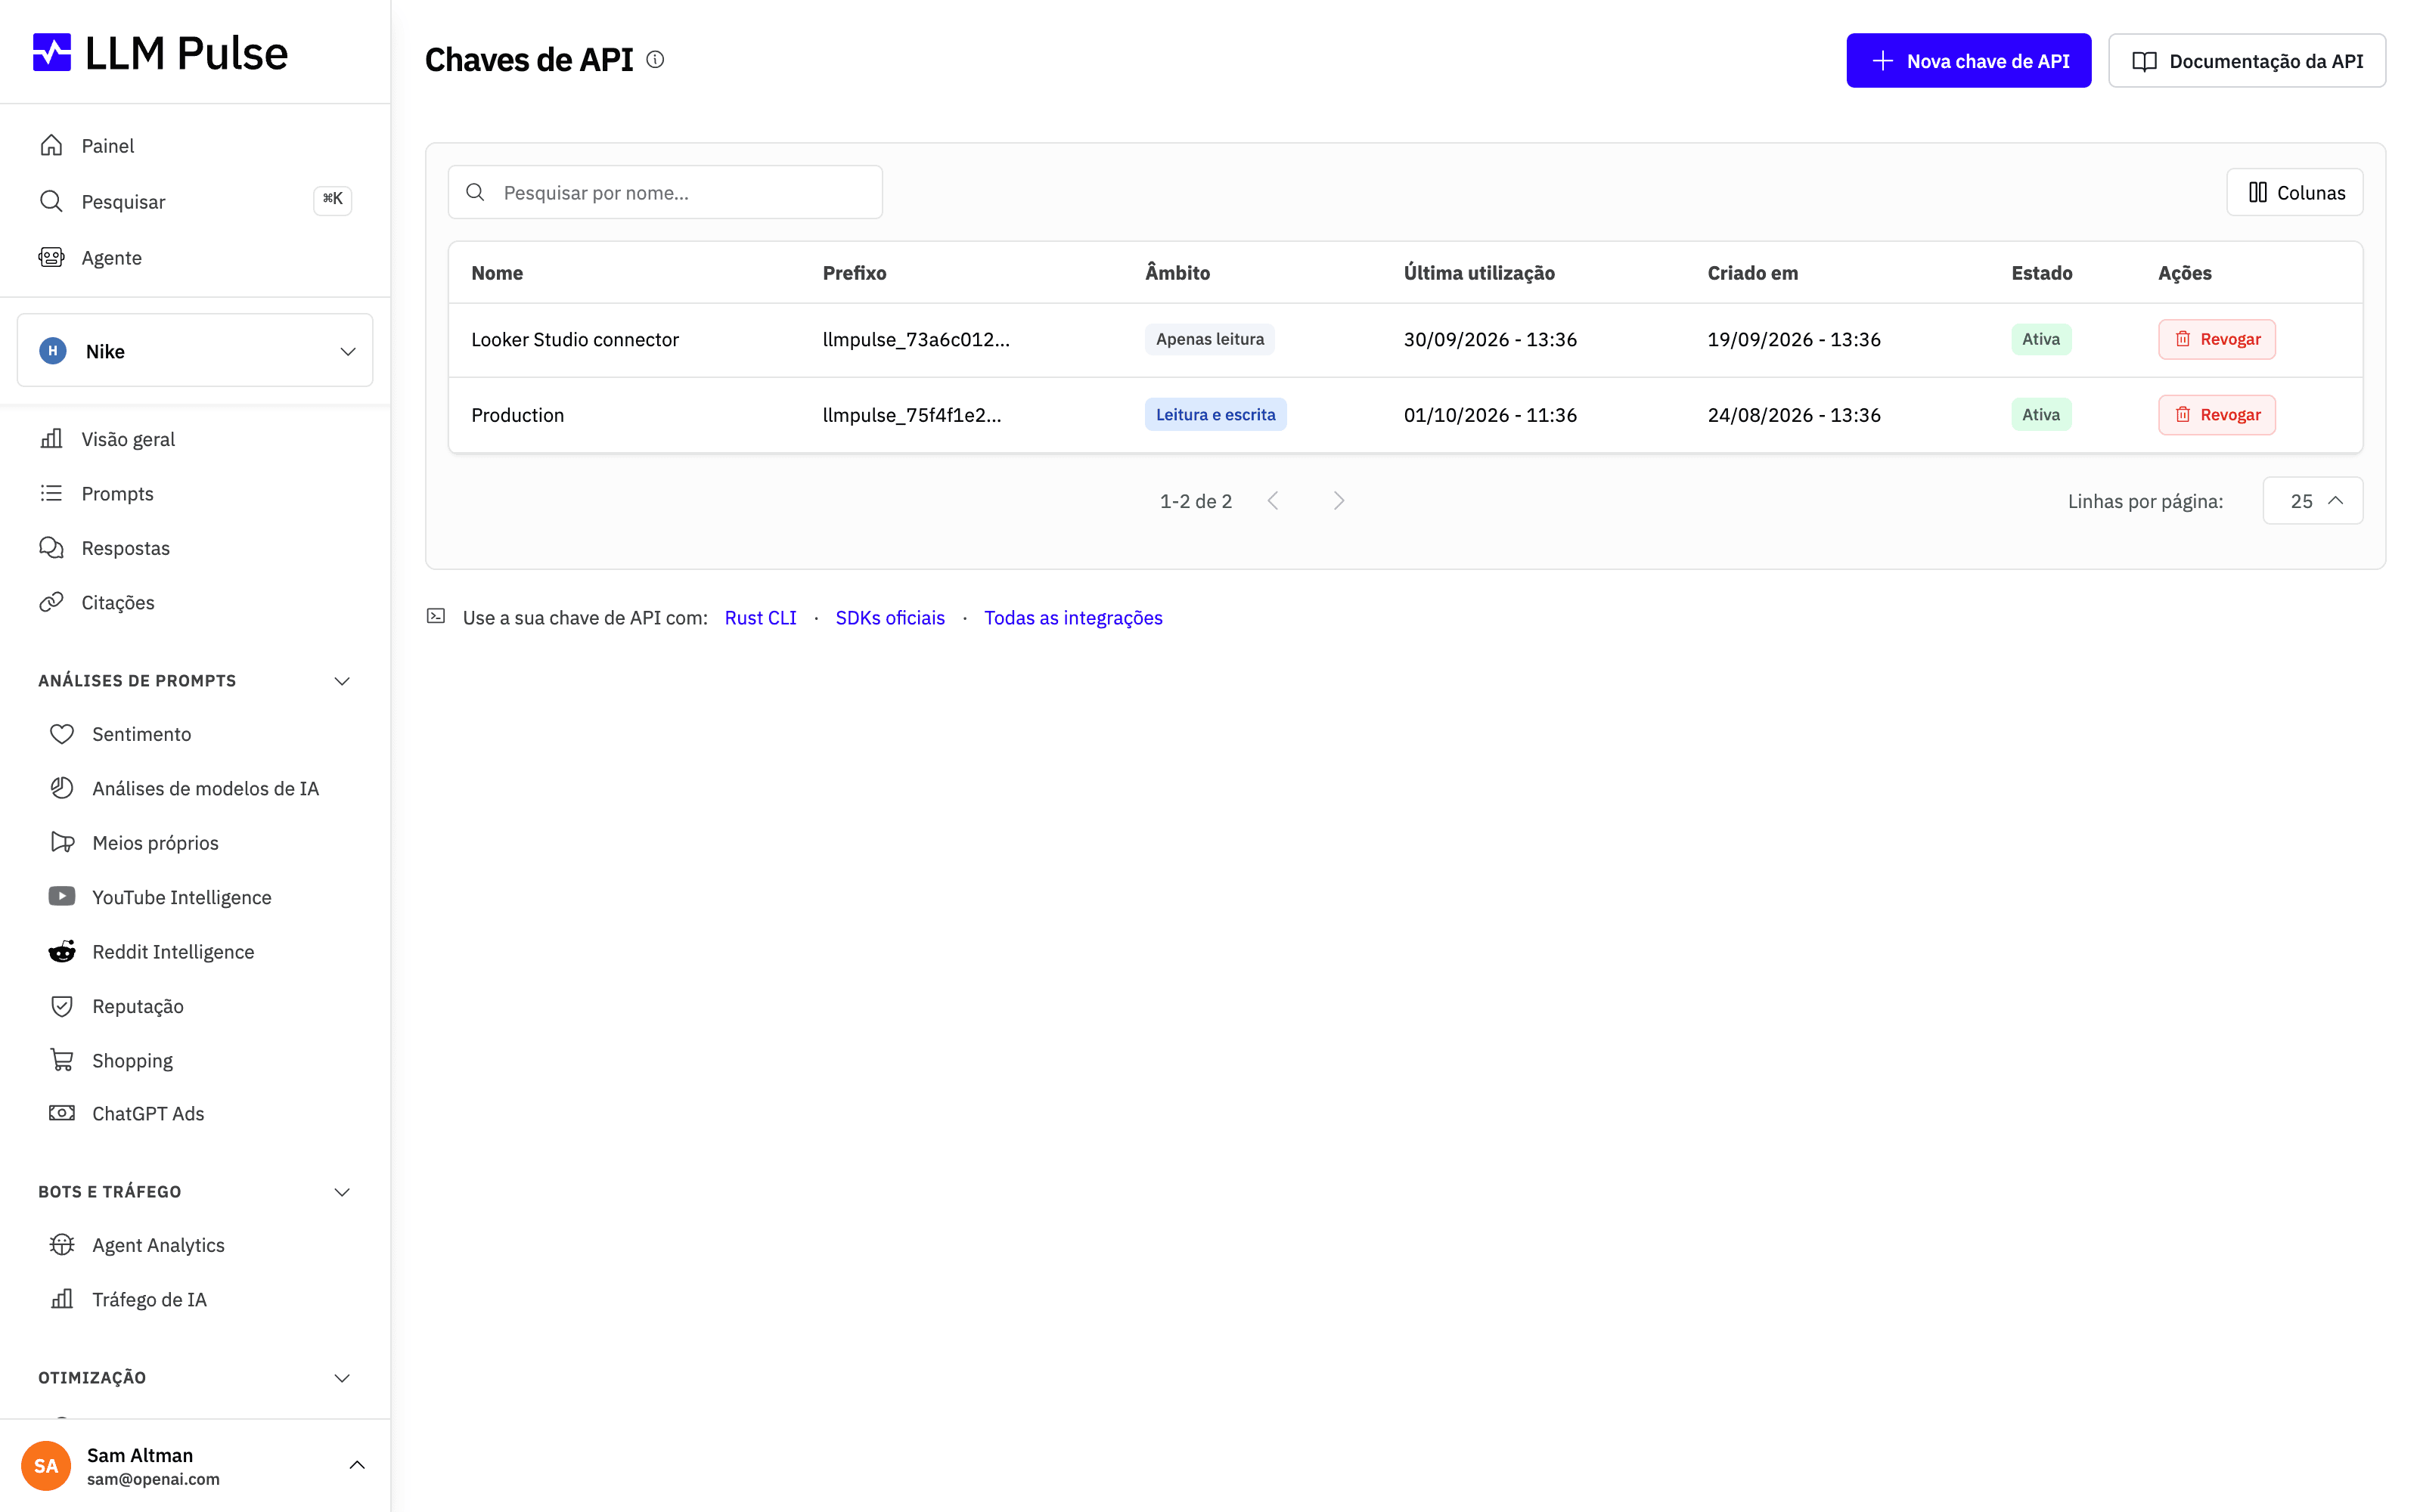
A página Chaves de API lista todas as chaves que criou, mostra o respetivo prefixo e a data da última utilização e permite gerar novas chaves ou revogar as antigas.
O que faz
- Criar chaves de API com nomes personalizados para diferentes utilizações
- Mostra o prefixo e a data de última utilização da chave para identificação
- As chaves começam com o prefixo
llmpulse_ - Permite revogar chaves que já não são necessárias
Como utilizar
- Clique no seu nome ou avatar no canto inferior esquerdo da barra lateral
- Clique em Chaves de API
- Clique em Nova chave de API e atribua-lhe um nome descritivo
- Copie a chave completa de imediato, uma vez que só é apresentada uma vez
- Utilize a chave como token Bearer:
Authorization: Bearer llmpulse_your_key_here - Revogue as chaves de que já não precisa na mesma página
Limitar uma chave a alguns projetos
Ao criar uma chave, o campo Projetos define aquilo a que esta pode aceder. Deixe-o vazio (Todos os projetos) para obter uma chave com acesso a toda a conta, incluindo os projetos que adicionar mais tarde, tal como acontece com todas as chaves criadas antes de esta opção existir. Escolha um ou mais projetos para limitar a chave a esses projetos, por exemplo, quando uma agência ou um portal de clientes entrega a um cliente uma chave para os projetos desse cliente.
Uma chave limitada a alguns projetos:
- Lista apenas esses projetos e trata qualquer outro projeto como se não existisse (
ERR_PROJECT_NOT_FOUND) - Só acede aos prompts, respostas, concorrentes, etiquetas, webhooks, relatórios e estudos desses projetos
- Não pode criar nem eliminar projetos, nem utilizar os endpoints de equipa nem os de chaves de API: esses pedidos são recusados com
ERR_KEY_PROJECT_SCOPED(403)
Não é possível alterar os projetos depois de a chave ser criada. Para dar a um cliente acesso a outro conjunto de projetos, crie uma nova chave e revogue a antiga. Eliminar um projeto remove-o das chaves limitadas a esse projeto, e uma chave que fique sem nenhum projeto é revogada.
Criar chaves através da API
Uma integração pode criar chaves limitadas a alguns projetos, por exemplo, uma para cada projeto de cliente que configurar. Envie POST /api/v1/api_keys com um name e os project_ids, e a resposta inclui a nova chave completa, que não volta a ser apresentada. GET /api/v1/api_keys lista as suas chaves sem revelar a chave completa, e DELETE /api/v1/api_keys/{id} revoga uma delas.
Estes endpoints só podem ser utilizados por uma chave de leitura e escrita com acesso a toda a conta e nunca criam uma chave com acesso a toda a conta. Quando tiver 500 chaves ativas, revogue as que já não utiliza para poder criar mais.
Após uma alteração do plano
As chaves de API só funcionam enquanto a conta estiver no plano Scale ou num plano superior. Se a conta passar para um plano inferior, as chaves mantêm-se na lista e continua a poder revogá-las. Os pedidos feitos com essas chaves são recusados com ERR_PLAN_REQUIRED (403), exceto os que lhe permitem fazer a limpeza: listar e eliminar subscrições de webhook (GET /api/v1/webhooks, DELETE /api/v1/webhooks/{id}) e listar e revogar chaves de API (GET /api/v1/api_keys, DELETE /api/v1/api_keys/{id}). As chaves voltam a funcionar normalmente assim que a conta regressar ao plano Scale ou a um plano superior. As ligações MCP autenticadas através de OAuth não são afetadas, porque não utilizam uma chave de API.
Depois de a subscrição terminar (três dias após o fim do período já pago), enquanto a conta estiver suspensa por falta de pagamento de uma renovação, ou se a conta nunca tiver tido uma subscrição, todos os pedidos à API e todas as ligações MCP, incluindo as autenticadas através de OAuth, são recusados com ERR_ACCOUNT_INACTIVE (403), mesmo que sejam apenas de leitura. Os pedidos que iniciam ações pagas, como novas execuções de prompts, tarefas do GEO Writer ou relatórios, deixam de ser aceites assim que termina o período já pago ou logo que a conta fica suspensa. Pagar a fatura põe fim à suspensão, e voltar a subscrever em Planos e faturação restaura o acesso de uma conta cuja subscrição terminou, com as mesmas chaves e ligações.
Dicas e notas
- Disponíveis no plano Scale ou num plano superior
- Limite de pedidos da API: 300 pedidos por minuto por chave
- Mantenha as chaves de API em segredo e nunca as exponha em código do lado do cliente nem em repositórios públicos
- A mesma chave funciona com a API REST, a CLI nativa em Rust, os SDKs oficiais, o MCP sem interface gráfica e o conector do Looker Studio
- Cada chave tem um prefixo apresentado na lista para identificação sem revelar a chave completa









