API-Schlüssel: Authentifizierung für REST, CLI, SDKs und MCP
API-Schlüssel authentifizieren Ihren programmatischen Zugriff auf Ihre Daten in LLM Pulse. Verwenden Sie die Schlüssel für die REST-API, die native Rust-CLI, die offiziellen SDKs, die MCP-Integration und den Connector für Looker Studio. Verfügbar ab Tarif Scale.
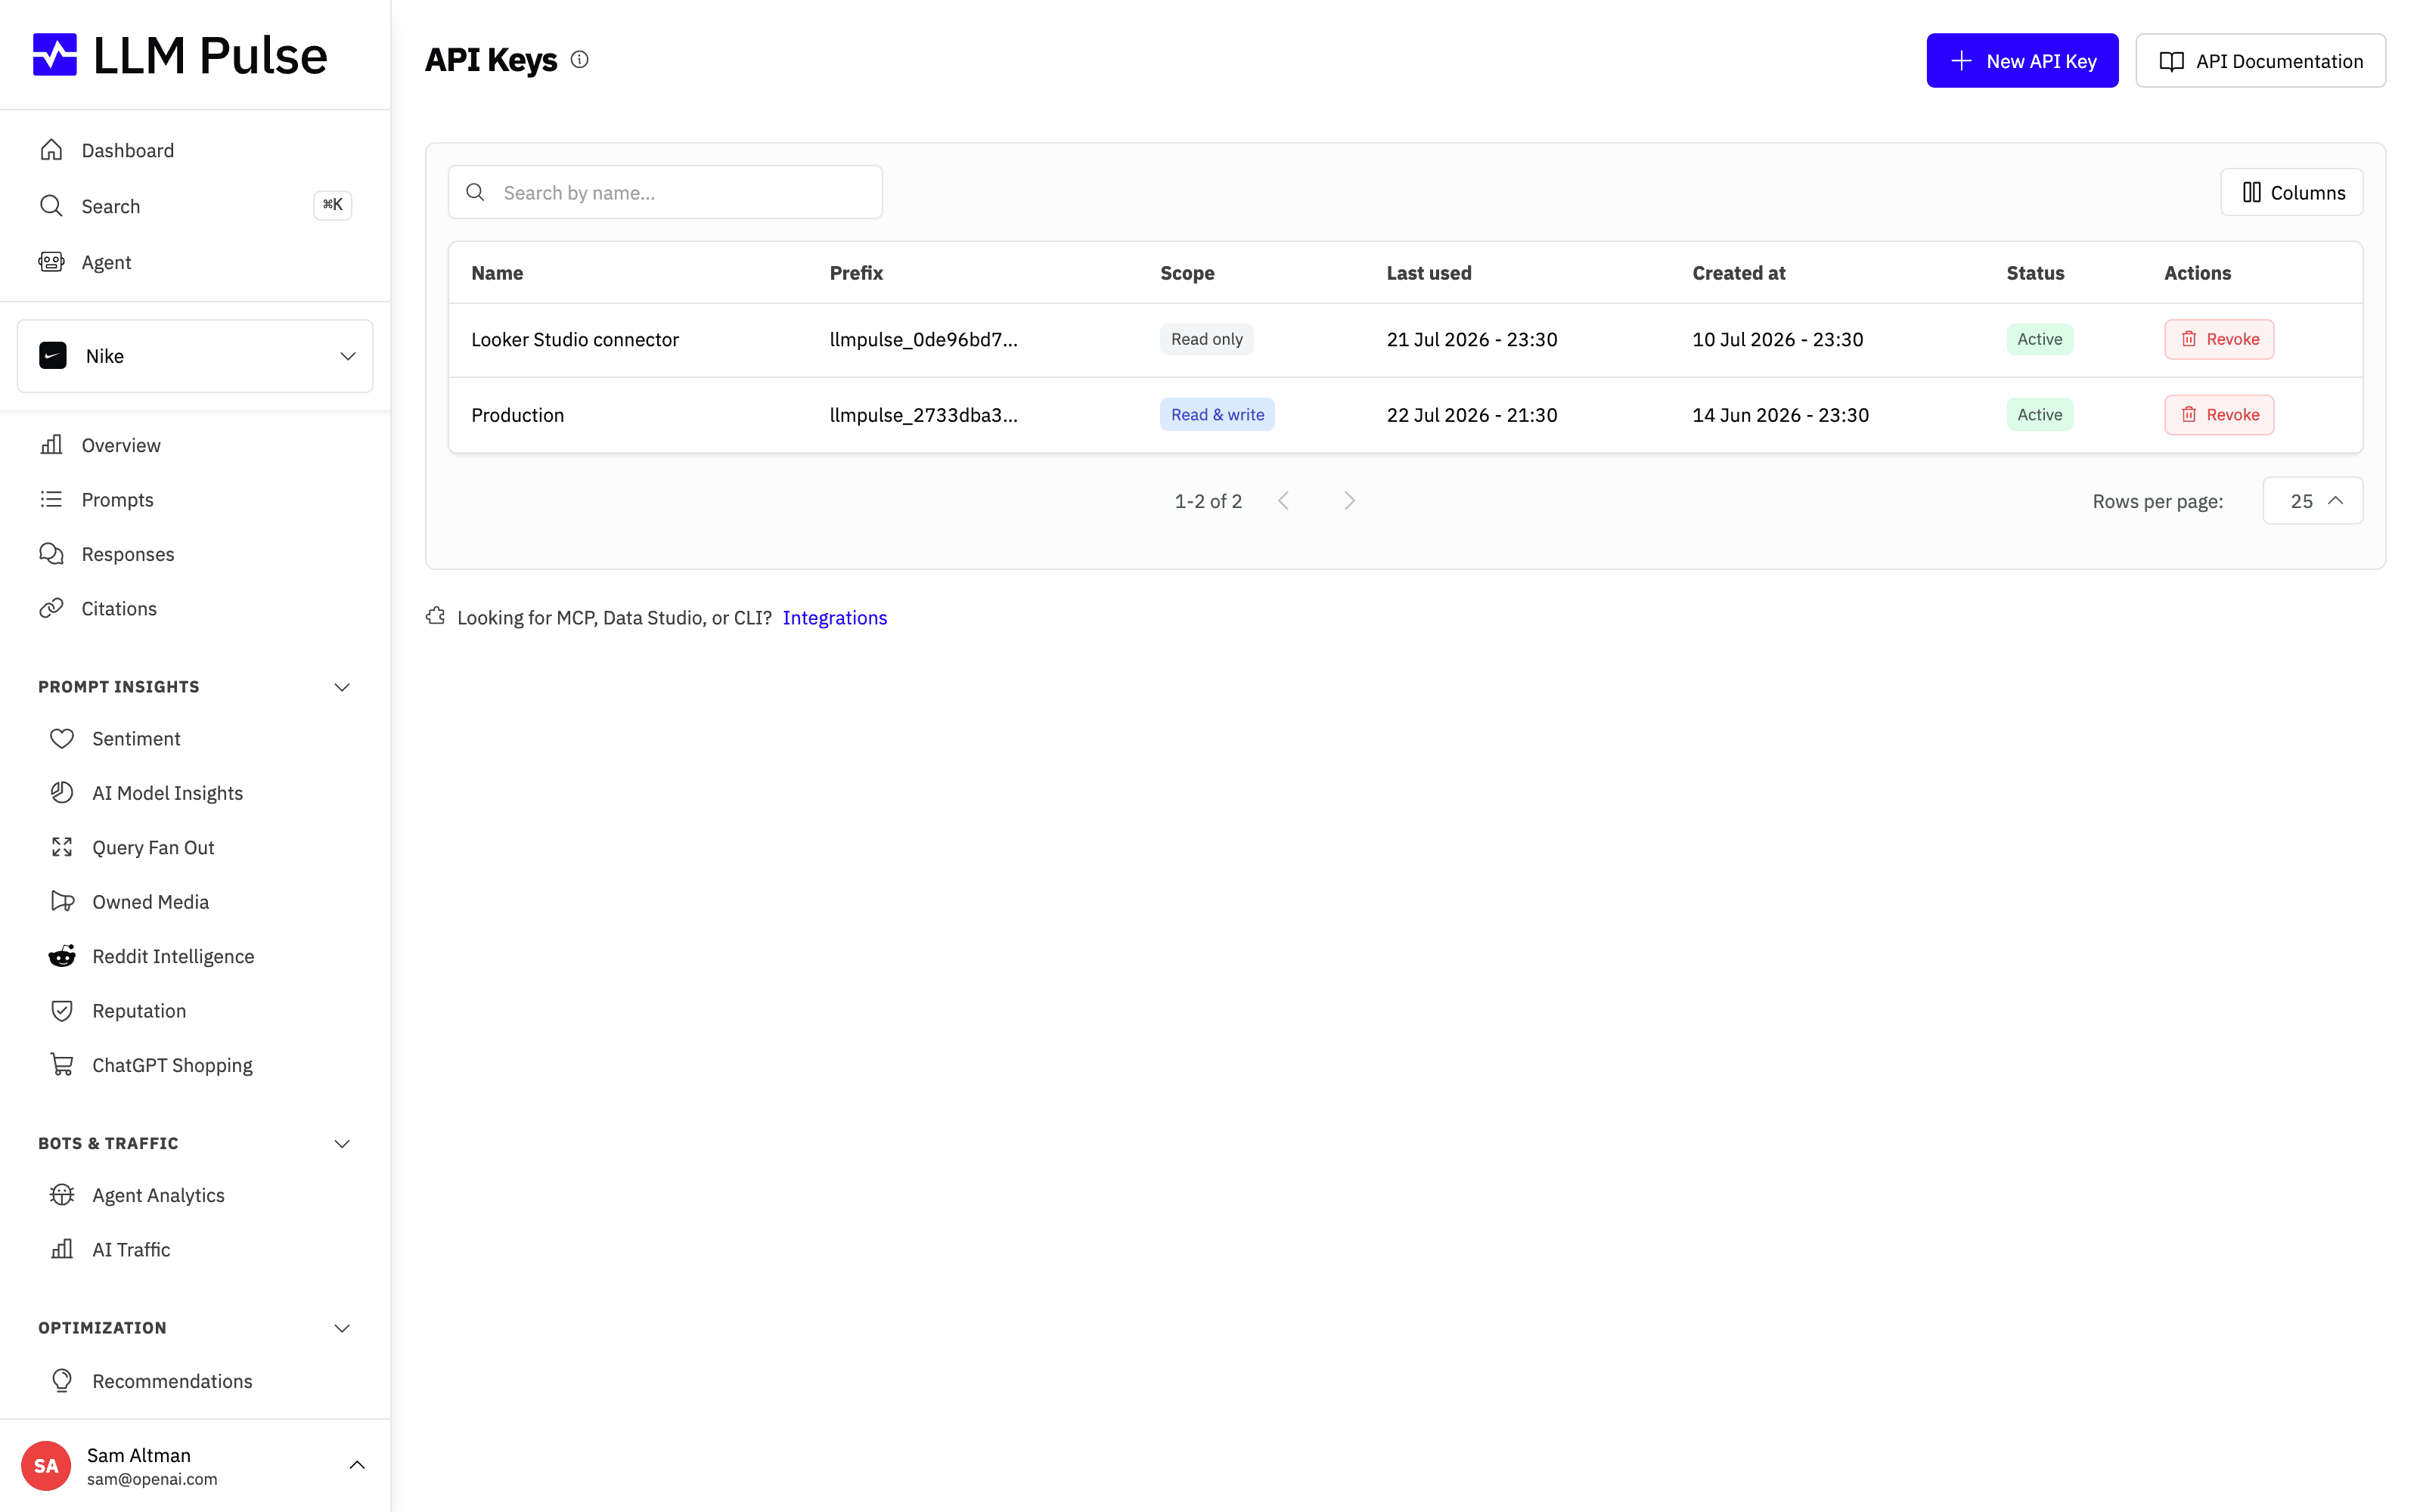
Die Seite „API-Schlüssel“ listet alle von Ihnen erstellten Schlüssel mit Präfix und Datum der letzten Verwendung auf. Dort erstellen Sie neue Schlüssel oder widerrufen alte.
Funktionsumfang
- API-Schlüssel erstellen mit eigenen Namen für unterschiedliche Anwendungsfälle
- Zeigt für jeden Schlüssel zur Identifizierung das Präfix und das Datum unter Zuletzt verwendet
- Schlüssel beginnen mit dem Präfix
llmpulse_ - Nicht mehr benötigte Schlüssel lassen sich widerrufen
So gehen Sie vor
- Klicken Sie unten links in der Seitenleiste auf Ihren Namen oder Ihr Profilbild
- Klicken Sie auf API-Schlüssel
- Klicken Sie auf API-Schlüssel erstellen und geben Sie dem Schlüssel einen aussagekräftigen Namen
- Kopieren Sie den vollständigen Schlüssel sofort, denn er wird nur einmal angezeigt
- Verwenden Sie den Schlüssel als Bearer-Token:
Authorization: Bearer llmpulse_your_key_here - Widerrufen Sie nicht mehr benötigte Schlüssel auf derselben Seite
Schlüssel auf bestimmte Projekte beschränken
Beim Erstellen eines Schlüssels legt das Feld Projekte fest, worauf er zugreifen kann. Lassen Sie das Feld leer (Alle Projekte), wenn der Schlüssel das gesamte Konto sehen soll, einschließlich später hinzugefügter Projekte. So verhält sich auch jeder Schlüssel, der vor Einführung dieser Option erstellt wurde. Wählen Sie ein oder mehrere Projekte aus, um den Schlüssel auf diese zu beschränken, zum Beispiel wenn eine Agentur oder ein Kundenportal einem Kunden einen Schlüssel für dessen Projekte gibt.
Ein auf bestimmte Projekte beschränkter API-Schlüssel:
- Listet nur diese Projekte auf und behandelt jedes andere Projekt so, als existierte es nicht (
ERR_PROJECT_NOT_FOUND) - Greift nur auf Prompts, Antworten, Wettbewerber, Tags, Webhooks, Berichte und Studien dieser Projekte zu
- Kann keine Projekte erstellen oder löschen und weder die Endpunkte für das Team noch die für API-Schlüssel nutzen: Solche Anfragen werden mit
ERR_KEY_PROJECT_SCOPED(403) beantwortet
Die Projekte lassen sich nicht mehr ändern, sobald der Schlüssel erstellt ist. Um einem Kunden andere Projekte freizugeben, erstellen Sie einen neuen Schlüssel und widerrufen Sie den alten. Wenn Sie ein Projekt löschen, wird es aus den Schlüsseln entfernt, die darauf beschränkt sind, und ein Schlüssel ohne verbleibendes Projekt wird widerrufen.
Schlüssel über die API erstellen
Eine Integration kann auf Projekte beschränkte Schlüssel erstellen, zum Beispiel einen für jedes Kundenprojekt, das sie einrichtet. Senden Sie POST /api/v1/api_keys mit name und project_ids. Die Antwort enthält den neuen Schlüssel ein einziges Mal. GET /api/v1/api_keys listet Ihre Schlüssel ohne das geheime Token auf, und DELETE /api/v1/api_keys/{id} widerruft einen Schlüssel.
Diese Endpunkte kann nur ein kontoweiter Schlüssel mit Lese- und Schreibzugriff aufrufen, und sie erstellen nie einen kontoweiten Schlüssel. Sobald Sie 500 aktive Schlüssel haben, widerrufen Sie nicht mehr genutzte Schlüssel, um weitere erstellen zu können.
Nach einer Tarifänderung
API-Schlüssel funktionieren nur, solange Ihr Konto mindestens den Tarif Scale hat. Wechselt das Konto auf einen niedrigeren Tarif, bleiben seine Schlüssel in der Liste, und Sie können diese weiterhin widerrufen. Anfragen mit diesen Schlüsseln werden mit ERR_PLAN_REQUIRED (403) abgelehnt, mit Ausnahme der Anfragen, die beim Aufräumen helfen: Webhook-Abonnements auflisten und löschen (GET /api/v1/webhooks, DELETE /api/v1/webhooks/{id}) sowie API-Schlüssel auflisten und widerrufen (GET /api/v1/api_keys, DELETE /api/v1/api_keys/{id}). Sobald das Konto wieder mindestens den Tarif Scale hat, funktionieren die Schlüssel wieder normal. MCP-Verbindungen, die sich über OAuth anmelden, sind nicht betroffen, weil diese keinen API-Schlüssel verwenden.
Sobald Ihr Abonnement beendet ist (drei Tage nach dem Datum, bis zu dem es bezahlt war), solange das Konto wegen einer unbezahlten Verlängerung pausiert ist oder wenn das Konto nie ein Abonnement hatte, wird jede API-Anfrage und jede MCP-Verbindung, auch über OAuth, mit ERR_ACCOUNT_INACTIVE (403) abgelehnt, selbst bei reinen Lesezugriffen. Anfragen, die kostenpflichtige Arbeit auslösen, etwa neue Prompt-Ausführungen, Aufgaben im GEO Writer oder Berichte, funktionieren bereits ab dem Datum nicht mehr, bis zu dem bezahlt wurde, oder sobald das Konto pausiert wird. Wenn Sie die Rechnung bezahlen, wird die Pausierung aufgehoben, und wenn Sie unter Tarife & Abrechnung erneut ein Abonnement abschließen, wird ein Konto mit beendetem Abonnement wiederhergestellt, jeweils mit denselben Schlüsseln und Verbindungen.
Tipps & Hinweise
- Verfügbar ab Tarif Scale
- API-Anfragelimit: 300 Anfragen pro Minute und Schlüssel
- Halten Sie Ihre API-Schlüssel geheim und legen Sie diese nie in clientseitigem Code oder öffentlichen Repositorys offen
- Derselbe Schlüssel funktioniert für die REST-API, die native Rust-CLI, die offiziellen SDKs, MCP für Headless-Integrationen und den Connector für Looker Studio
- Jeder Schlüssel hat ein Präfix, das in der Liste zur Identifizierung angezeigt wird, ohne den vollständigen Schlüssel preiszugeben